
Les comptes Microsoft abandonnent les mots de passe et vous obligent à utiliser des clés d’accès.
Microsoft est entré dans l'ère des mots de passe en mai dernier et annonce aujourd'hui une nouvelle étape pour protéger les utilisateurs de PC Windows et autres services Microsoft. Désormais, tous les nouveaux comptes Microsoft seront créés sans mot de passe par défaut. Un gain de simplicité et de sécurité, selon le fabricant.
Imaginez un monde dans lequel vous n’avez pas à vous souvenir de mots de passe complexes, ou dans lequel les pirates peuvent facilement les déchiffrer pour accéder à votre compte Microsoft. La solution à cette utopie de sécurité réside dans les clés d’accès, des clés numériques qui transforment vos appareils de confiance en votre clé de connexion.
Ces clés numériques sont également protégées par une serrure biométrique. La prochaine fois que vous tenterez de vous connecter, vous recevrez une invite sur votre téléphone ou votre ordinateur. Approuvez-le simplement en vérifiant votre identité via la reconnaissance faciale, la numérisation d'empreintes digitales ou en saisissant le mot de passe de votre appareil.
Qu'est-ce qui change dans le système de connexion ?
Microsoft annonce que « les nouveaux utilisateurs disposeront de plusieurs options pour se connecter à leur compte sans mot de passe et n'auront plus jamais besoin d'en enregistrer un », selon sa mise à jour de sécurité . Les utilisateurs possédant déjà un compte Microsoft peuvent supprimer les mots de passe enregistrés depuis leur tableau de bord et opter pour un code d'accès.
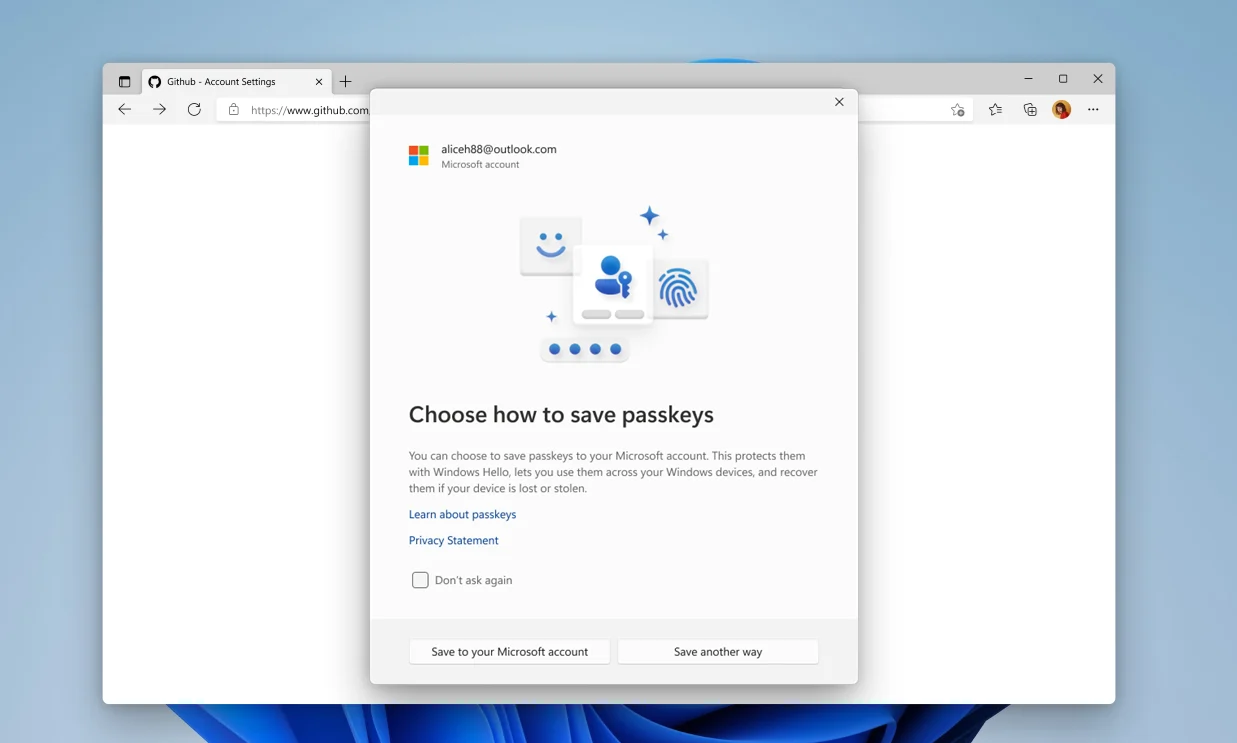
Les utilisateurs qui ont activé l’authentification à deux facteurs (2FA) ne seront plus invités à saisir leur mot de passe. Au lieu de cela, il leur sera directement demandé de saisir un code d’authentification à deux facteurs (2FA) envoyé par SMS ou par e-mail. La prochaine fois qu'ils essaieront d'accéder à leur compte, ils n'auront même pas besoin d'accéder au code 2FA et passeront entièrement à l'accès par clé d'accès.
Google, Apple et Microsoft ont tous rejoint la révolution Passkey. Les clés d’accès sont générées à l’aide de techniques cryptographiques qui suivent les protocoles de sécurité FIDO. La clé d'activation de connexion pour tout service est stockée de manière privée sur l'appareil de l'utilisateur.
Comment utiliser Passkey ?
Ces clés privées ne sont utilisées qu'une seule fois après que les utilisateurs ont vérifié leur identité avec une empreinte digitale ou un scan du visage, ou en déverrouillant leurs appareils avec un code PIN ou un mot de passe. Si vous utilisez Windows et souhaitez activer les clés d’accès pour votre compte Microsoft, la meilleure solution est d’utiliser l’application Authenticator.
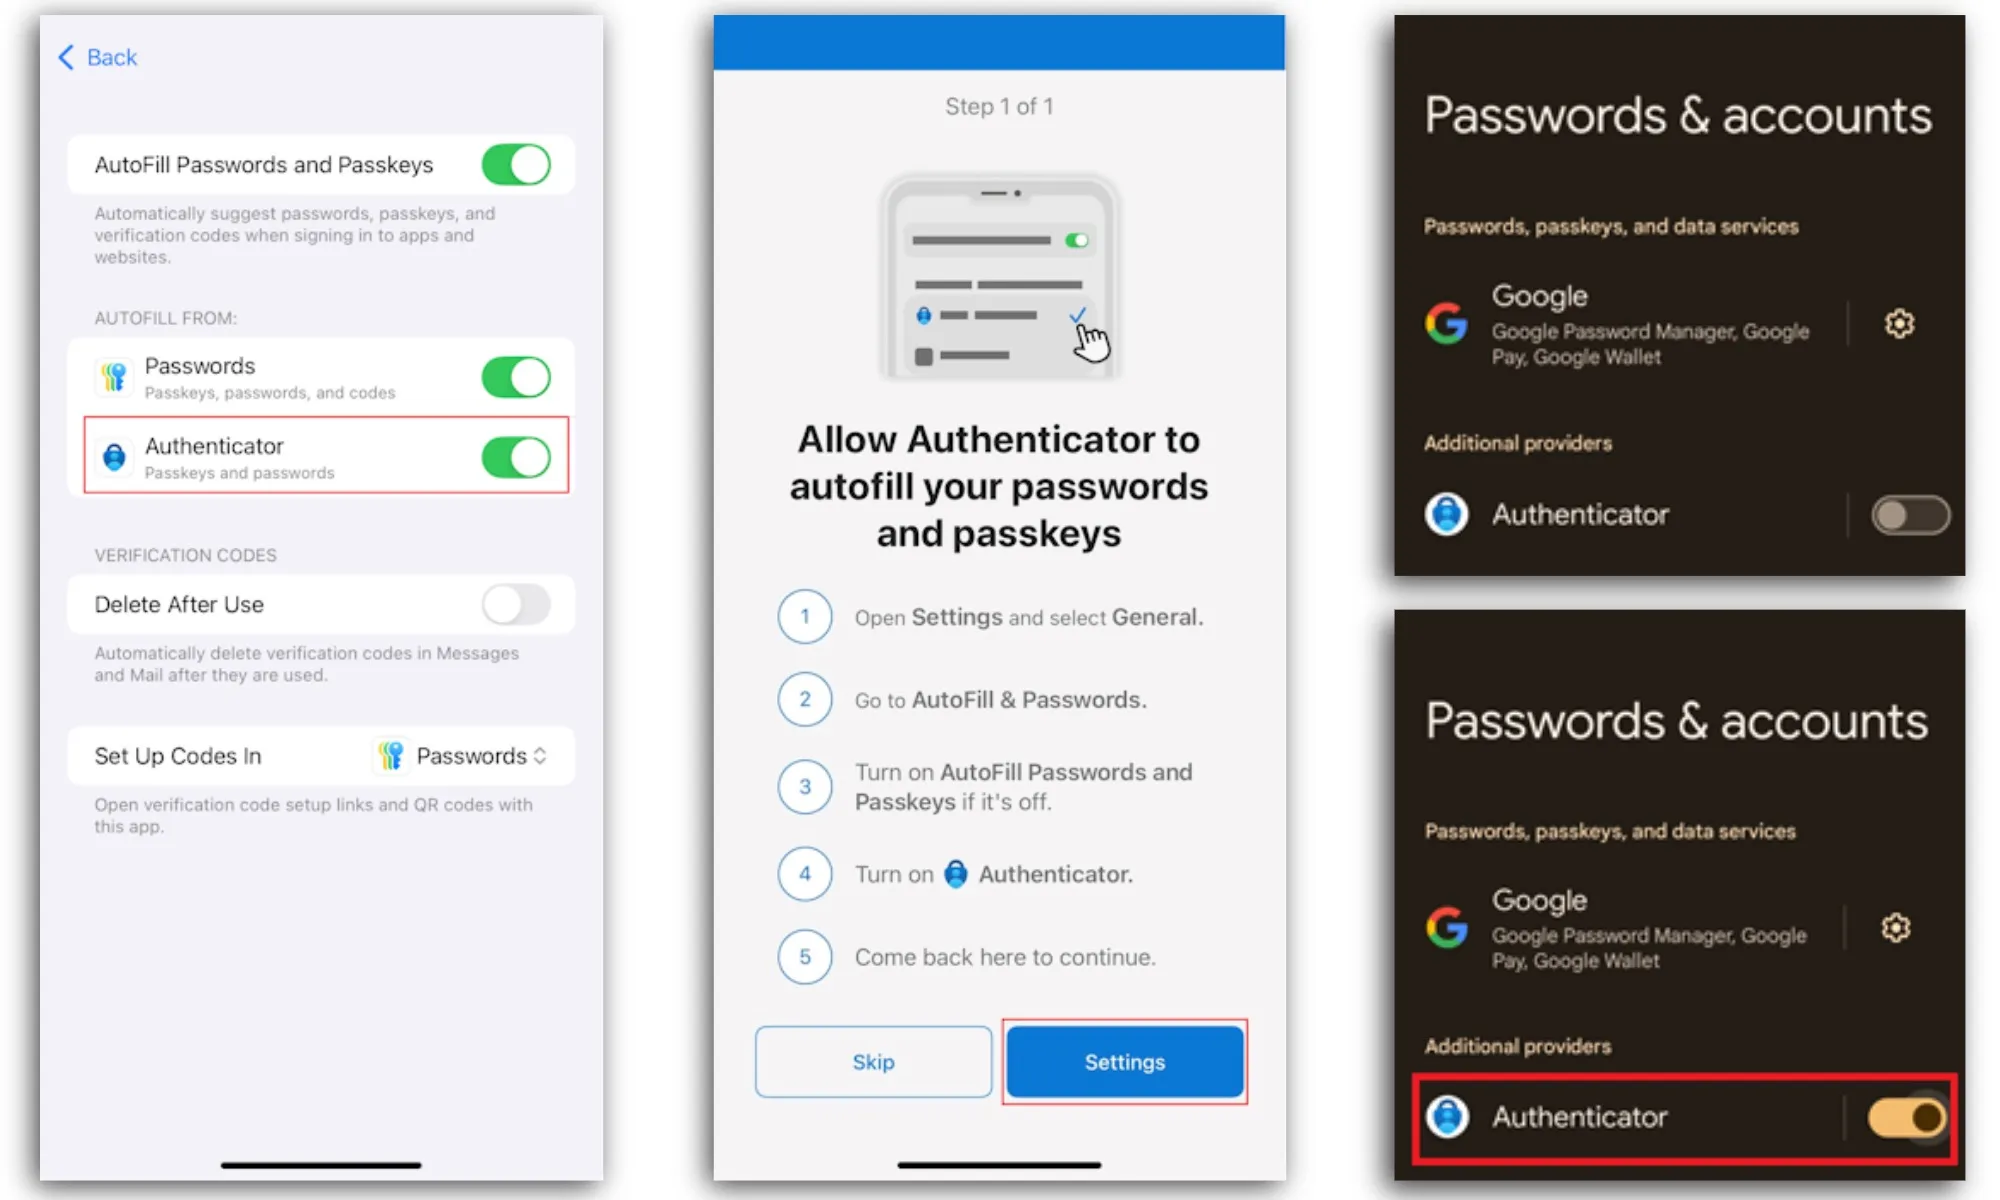
L'application est disponible pour les appareils Android et iOS. Après avoir enregistré la clé d'accès, les utilisateurs doivent simplement l'activer dans l'application Paramètres. Sur les téléphones Android, ils peuvent activer l'option Authentificateur dans le panneau de configuration Mots de passe et comptes de l'application Paramètres.
Sur un appareil Apple, vous devez l’activer depuis la section « Remplissage automatique et mots de passe » de l’application Paramètres. Les clés d'accès sont prises en charge sur Windows 10 et 11, macOS Ventura et versions ultérieures, iOS 16, Android 9, Chrome OS 109, Microsoft Edge (version 109), Safari (version 16) et Chrome sur les appareils mobiles.
Si vous n'utilisez pas l'application Microsoft Authenticator, vous pouvez enregistrer vos mots de passe dans une application tierce, comme 1Password . Dans tous les cas, vos informations de connexion sont entièrement chiffrées et protégées par le module TPM (Trusted Platform Module) de votre ordinateur.
Les commentaires sont fermés.