Les appareils Wi-Fi surveillent-ils votre navigation ? Une analyse approfondie des politiques de confidentialité révèle la vérité.
La plupart des fabricants de routeurs collectent une certaine forme de données vous concernant. Voici ce que vous devez savoir sur la confidentialité du routeur.

Nous lisons les petits caractères des politiques de confidentialité des routeurs pour savoir quelles informations ils peuvent et ne peuvent pas collecter sur votre utilisation d'Internet.
Votre routeur Wi-Fi est responsable de la transmission de près de 100 % de votre trafic Internet. Cela représente une quantité importante de données, suffisante pour que la confidentialité soit une préoccupation lors du choix d'un fournisseur.
Alors, comment savoir si votre routeur collecte des données vous concernant ? Le premier endroit où commencer à chercher des réponses est la politique de confidentialité du fabricant de votre routeur. Malheureusement, ces politiques de confidentialité sont souvent extrêmement longues et remplies d’un langage dense et souvent contradictoire.
Les pratiques de collecte de données sont déjà complexes et les politiques de confidentialité ont tendance à mal les expliquer à l’utilisateur moyen d’Internet. Même si vous lisez l’intégralité de la politique, vous aurez probablement plus de questions que de réponses.
Localiser les fournisseurs de services Internet locaux
Heureusement, j’ai une grande tolérance aux détails et, après avoir passé les dernières années à tester et à évaluer des routeurs, la plupart des fabricants ont tendance à répondre à mes e-mails lorsque j’ai des questions. Ainsi, après avoir lu plus de 30,000 XNUMX mots de politiques de confidentialité de sept grands fabricants de routeurs et discuté avec des experts, voici tout ce que j'ai appris sur la façon dont les routeurs collectent des données vous concernant.
Problèmes de politique de confidentialité : un examen approfondi
Malgré ma vaste expérience avec les routeurs, la lecture des conditions d’utilisation et des documents de politique que j’ai examinés pour rédiger cet article n’a pas été facile. Les politiques de confidentialité ne sont généralement pas rédigées avec une transparence totale.
Identifier les fournisseurs de services Internet locaux
« Une politique de confidentialité peut seulement vous assurer qu’aucun incident grave ne se produira, mais elle ne vous dira pas si un incident grave se produira », explique Bennett Savers, spécialiste des technologies à l’ Electronic Frontier Foundation , un organisme axé sur la protection de la vie privée.
« Vous verrez souvent des termes qui disent : « Nous collectons les données X, Y et Z, nous pouvons les partager avec nos partenaires commerciaux, nous pouvons les partager pour l’une de ces sept raisons différentes », et tout cela est très vague », ajoute Cyphers. « Cela ne signifie pas nécessairement que l’entreprise fait la pire chose que vous puissiez imaginer, mais cela signifie qu’elle dispose d’une certaine marge de manœuvre si elle décide de faire de mauvaises choses avec vos données. »
Et il n’a pas tort : la plupart des politiques de confidentialité que j’ai examinées pour cet article incluaient une grande partie de la « marge de manœuvre » décrite par Cyphers, avec un langage vague et peu de détails réels. Pire encore, bon nombre de ces politiques sont rédigées pour couvrir l’ensemble de l’entreprise, y compris ses services, ses sites Web et la manière dont elle gère les données, des transactions de vente aux candidatures à un emploi.
Cela signifie qu'une grande partie de ce qui est écrit dans la politique de confidentialité d'un fabricant peut ne pas être du tout pertinent pour vos routeurs.
Ensuite, il y a la question de la longueur. En termes simples, aucune de ces politiques de confidentialité ne peut être lue rapidement. La plupart d'entre eux sont rédigés dans un jargon juridique précis conçu pour protéger l'entreprise plutôt que pour vous informer, vous, le consommateur. Quelques fabricants ont commencé à s’améliorer un peu dans ce domaine, avec des sections de présentation conçues pour résumer les points clés en anglais simple, mais même dans ce cas, les détails sont généralement rares ; Vous devez encore approfondir les détails pour obtenir la meilleure compréhension de ce qui arrive à vos données.
Dans les cas où l'entreprise fait appel à un partenaire tiers pour fournir des services supplémentaires tels que la détection des menaces ou un réseau privé virtuel (VPN), vous devrez peut-être lire plusieurs politiques de confidentialité pour savoir où vos données aboutissent.
Tout cela a rendu la tâche ardue lorsque j’ai commencé à tout lire attentivement, alors je me suis concentré sur la recherche de réponses à certaines questions clés pour chaque fabricant.
Toutes les politiques que j’ai lues ont confirmé que l’entreprise en question collectait des données personnelles à des fins de marketing. Les données personnelles, telles que votre nom et votre adresse, sont généralement collectées lorsque vous achetez un routeur ou si vous appelez pour demander une assistance en matière de dépannage, par exemple. Mais les fabricants partagent-ils ou vendent-ils ces données personnelles à des tiers hors de leur contrôle ? Les fabricants de routeurs suivent-ils l’activité Web, y compris les sites Web visités lors de la navigation ?
Examinons de plus près ce que j’ai découvert.
Pratiques de confidentialité des fabricants de routeurs
| Suivi de l'activité en ligne | Partage des données personnelles avec des tiers | Vend des données personnelles | Permet aux utilisateurs de refuser la collecte de données. | |
|---|---|---|---|---|
| Arris | Non | Non | نعم* | Non |
| Asus | Non | Non | Non | نعم |
| D-Link | Incertain | Non | Non | Non |
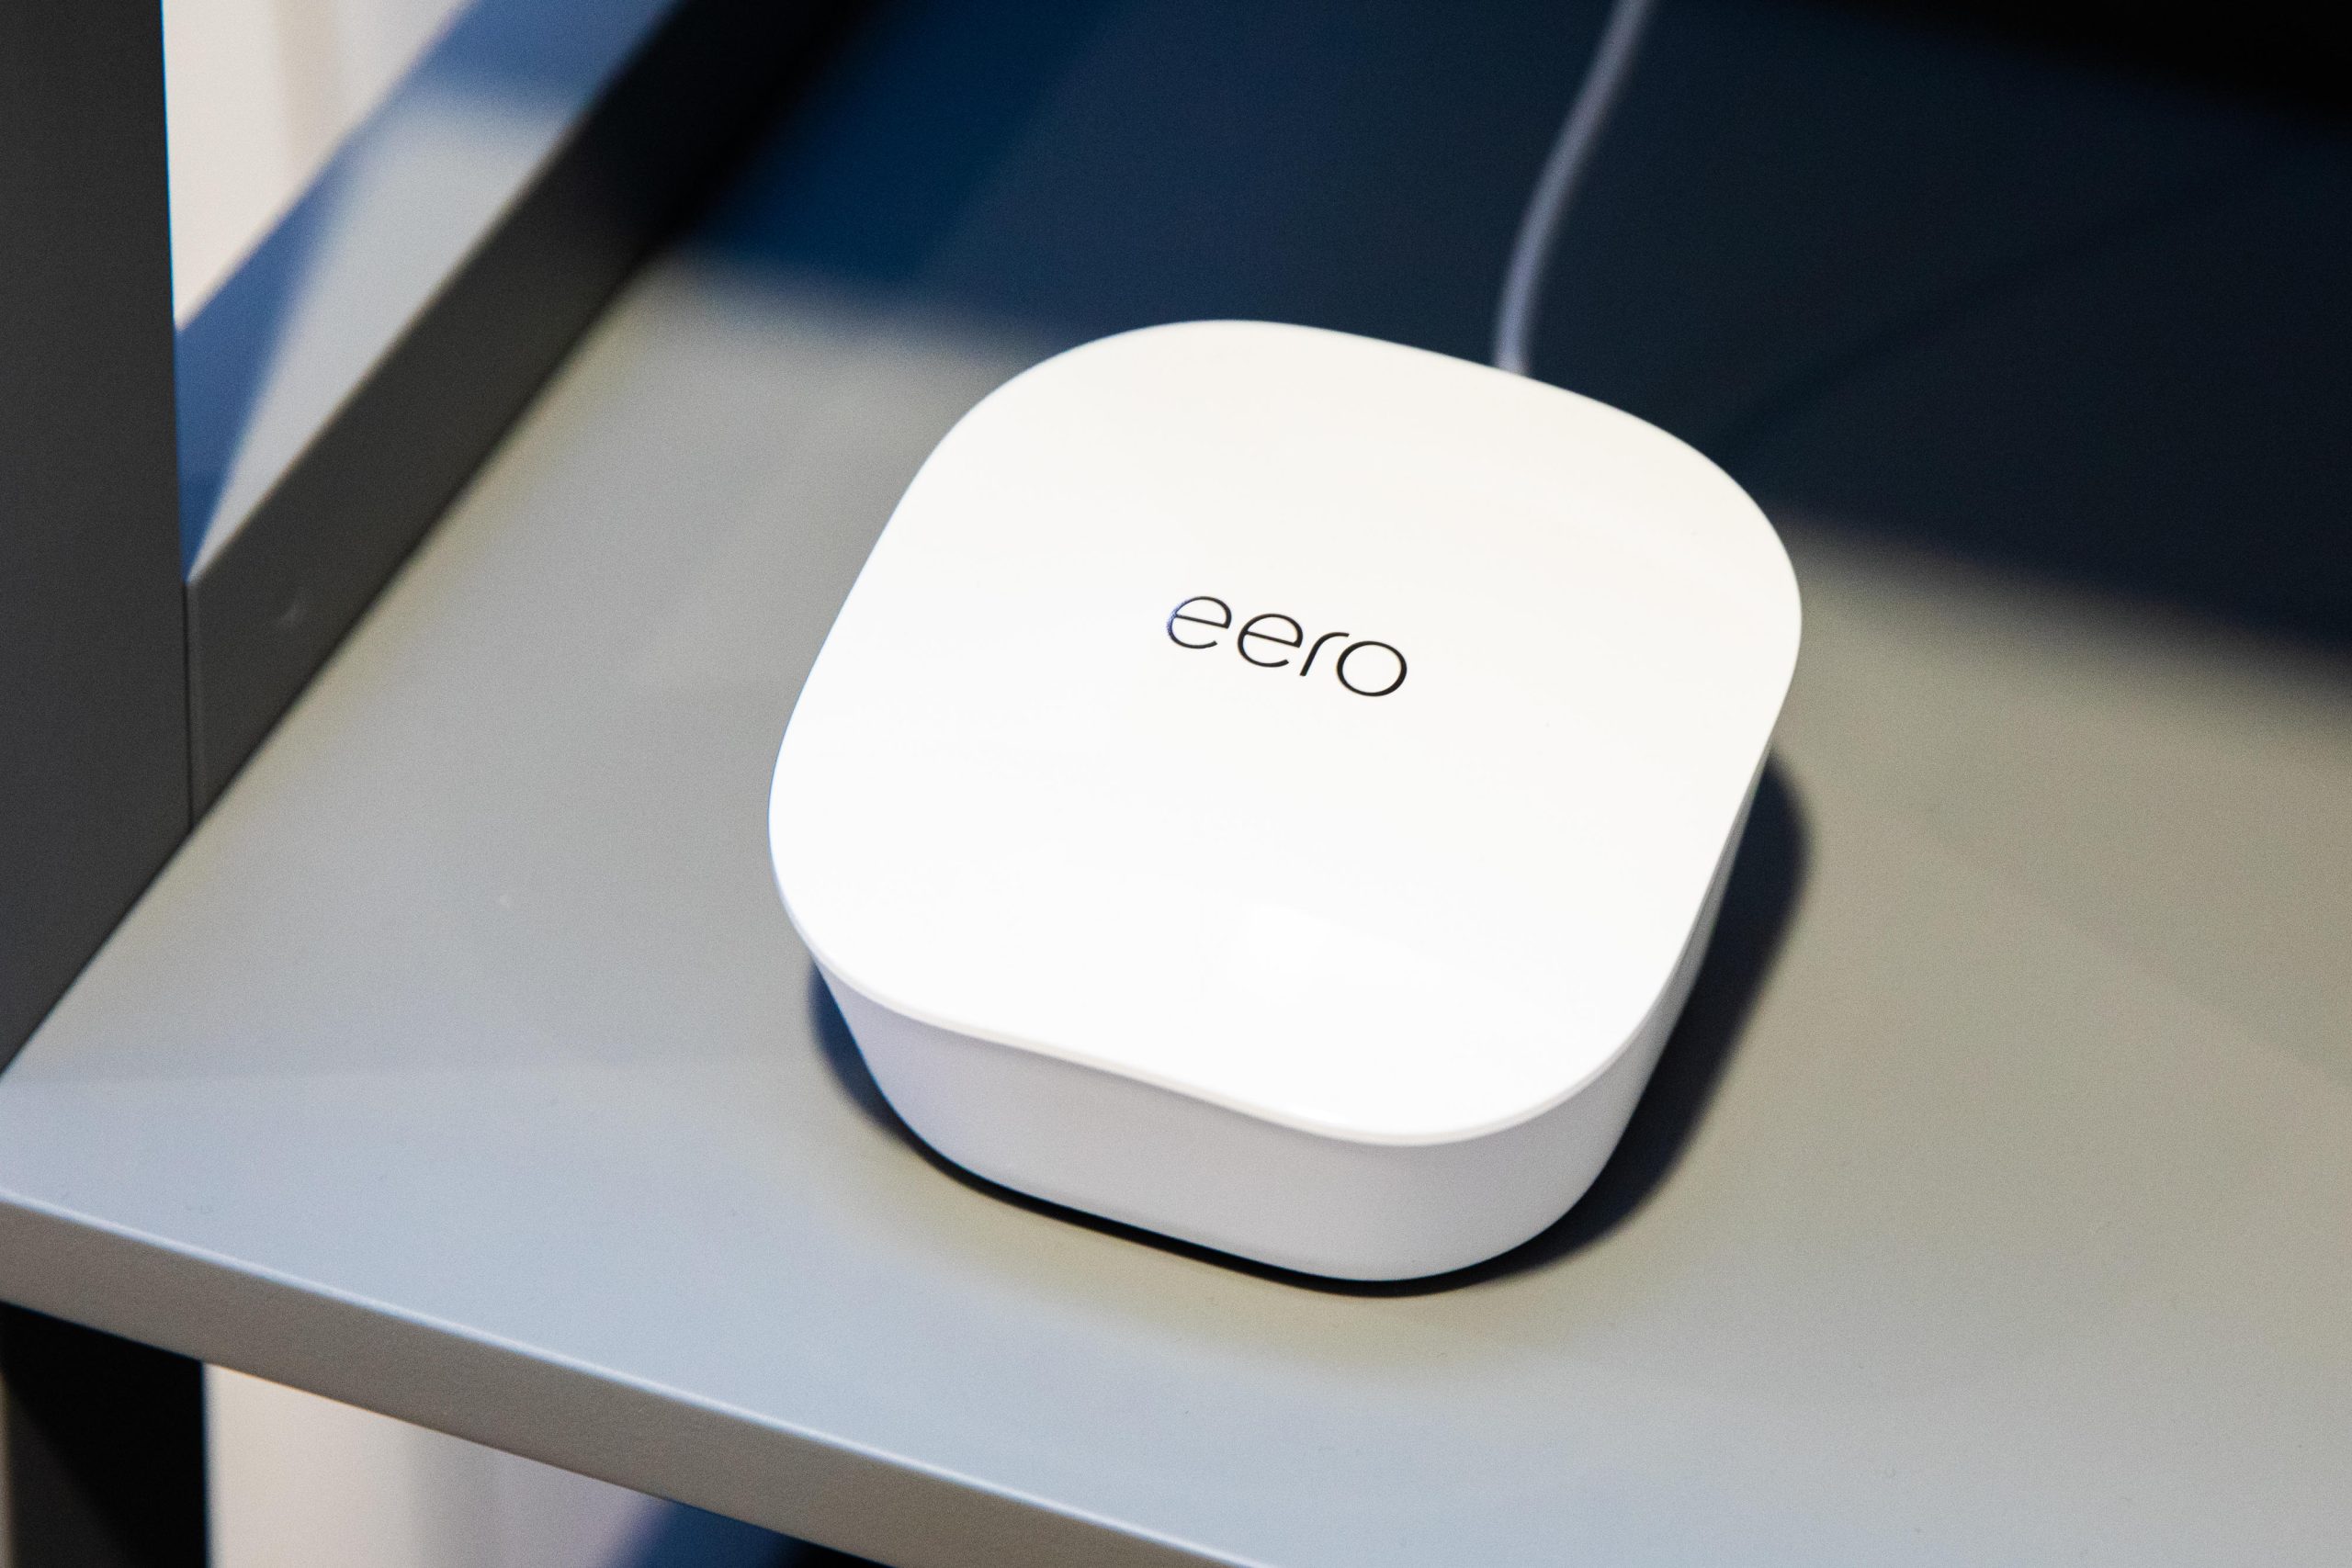
| Eero | Non | Non | Non | Non |
| Google Nest | Non | Non | Non | نعم |
| Netgear | Non | Non | Non | Non |
| TP-Link | Non | Non | Non | Non |
*CommScope, qui fabrique les produits de réseau Arris Surfboard, déclare qu'il ne vend pas les données collectées à partir des produits, mais certaines de ses opérations commerciales, y compris l'exécution des commandes et l'analyse des données, peuvent constituer une vente en vertu de la loi californienne. Vous trouverez plus de détails à ce sujet dans la section « Mes données sont-elles vendues ? » section.
Mon routeur suit-il réellement les sites Web que je visite ?
Avant de commencer, je tiens à préciser que cet article traite des politiques de confidentialité des fabricants de routeurs, et non de celles des fournisseurs d'accès à Internet. Si vous louez un routeur auprès de votre fournisseur d'accès, les informations présentées ici ne vous concernent probablement pas, car votre fournisseur d'accès peut surveiller votre routeur comme il l'entend.
Presque tout le trafic Web de votre domicile passe par votre routeur, il est donc difficile d'imaginer qu'il ne suive pas les sites que vous visitez pendant que vous naviguez. Tous les grands fabricants que j’ai étudiés révèlent qu’ils collectent une certaine forme de données utilisateur à des fins marketing ou techniques, mais aucune des politiques que j’ai lues ne répond explicitement à la question de savoir si leurs routeurs enregistrent ou conservent ou non l’historique Web.
La seule exception ? Google.
L'avis de confidentialité de Google pour les appareils Nest Wifi et Google Wifi était la seule politique que j'ai trouvée chez un fabricant qui indique explicitement que les produits ne suivent pas les sites Web que vous visitez.
« Plus important encore, l’application Google Wifi, les fonctionnalités Wi-Fi de l’application Google Home et les appareils Google Wifi et Nest Wifi ne suivent pas les sites web que vous consultez et ne collectent aucune donnée relative au trafic sur votre réseau », indique la page d’assistance relative à la confidentialité de Nest Wifi . « Toutefois, les appareils Google Wifi et Nest Wifi collectent des données telles que le canal Wi-Fi, la puissance du signal et les types d’appareils associés afin d’améliorer les performances du Wi-Fi. »
J'ai demandé à chacune des six autres entreprises que j'ai étudiées pour cet article si elles suivaient les sites Web visités par leurs utilisateurs. Bien qu'aucun d'entre eux ne le mentionne dans leurs politiques de confidentialité, les représentants de cinq d'entre eux - Eero, Asus, Netgear, TP-Link et CommScope (qui fabrique et vend les produits de réseau Arris Surfboard) - m'ont dit directement que leurs produits ne suivent pas les sites Web visités par les utilisateurs.
Eero
Un porte-parole d'Eero a confirmé que : « Eero ne suit pas et n'a pas la capacité de suivre l'activité de navigation Internet des utilisateurs. » L'entreprise s'engage à protéger la confidentialité et les données des utilisateurs.
Asus
Un porte-parole d'Asus a confirmé que : « Les routeurs Asus ne suivent pas les sites Web qu'un utilisateur consulte, et nos routeurs n'incluent pas de cookies publicitaires ou de ciblage. » *Asus s'engage à protéger la confidentialité et les données des utilisateurs.*
Netgear
Un porte-parole de Netgear a déclaré : « Les routeurs Netgear ne suivent aucune activité Web ni aucun historique de navigation de l'utilisateur, sauf lorsque l'utilisateur s'abonne à un service, et cela est fait uniquement pour fournir des informations à l'utilisateur. » Il a donné des exemples, comme le contrôle parental qui vous permet de voir quels sites votre enfant a visités, ou les fonctionnalités de cybersécurité qui vous permettent de savoir quels sites ont été automatiquement bloqués. *Veuillez noter que ces fonctionnalités sont soumises au consentement et à l'activation de l'utilisateur*.
TP-Link
TP-Link a également déclaré à CNET qu'elle ne collecte pas l'historique de navigation des utilisateurs à des fins marketing, mais l'entreprise entretient une certaine confusion en utilisant un langage ambigu et contradictoire dans sa politique de confidentialité. La section 1.2 de sa politique de confidentialité principale stipule que l'historique de navigation n'est collecté que lorsque les fonctions de contrôle parental sont utilisées pour surveiller l'utilisation d'Internet par un enfant. Or, une page distincte, destinée aux résidents californiens où la législation en matière de divulgation est plus stricte, indique que l'historique de navigation est collecté à l'aide de cookies, de balises, de pixels et d'autres technologies similaires, anonymisé, puis partagé en interne au sein du groupe TP-Link à des fins de marketing direct.
Lorsque j'ai posé des questions sur cette divergence, un porte-parole de TP-Link a expliqué que les cookies, les balises et les pixels mentionnés dans la divulgation californienne font référence aux outils de suivi utilisés sur le site Web de TP-Link et ne font référence à rien de ce que font ses routeurs. *Remarque : cette divergence peut être préoccupante pour les utilisateurs soucieux de leur vie privée.*
« Je dirais que notre politique pourrait être plus claire », a déclaré le porte-parole. « C’est quelque chose sur lequel nous travaillons actuellement, en interne. »
CommScope
CommScope souligne également que ses produits ne collectent pas l'historique de navigation des utilisateurs, en distinguant les produits vendus directement aux consommateurs et les routeurs qu'il fournit via des partenariats de services avec des tiers, principalement des fournisseurs d'accès Internet (FAI). Cela est conforme aux meilleures pratiques en matière de confidentialité des données dans le secteur des télécommunications.
« En ce qui concerne nos produits de vente au détail Surfboard, CommScope n'a aucun accès ni visibilité sur l'historique de navigation Web des utilisateurs individuels ou sur le contenu du trafic réseau passant par ces produits de vente au détail », a déclaré un porte-parole de la société. Cette confirmation reflète l’engagement de l’entreprise à protéger la vie privée des utilisateurs.
D-Link
Entre-temps, D-Link n'a pas répondu aux multiples demandes de clarification sur ses pratiques de collecte de données, et il n'est pas clair si les produits de la société suivent les données de navigation de quiconque. Je mettrai à jour ce message si et quand je recevrai une réponse. *Remarque : il est conseillé aux utilisateurs de consulter régulièrement les politiques de confidentialité de leurs routeurs et appareils IoT.*
Où vont exactement les données de mon routeur ?
Même si votre routeur ne suit pas les sites Web spécifiques que vous visitez, il collecte toujours des données lorsque vous l'utilisez. Une grande partie de ces données sont des données techniques sur votre réseau et les appareils que vous utilisez, dont le fabricant a besoin pour assurer le bon fonctionnement de tout et pour détecter les menaces potentielles ou d'autres problèmes. Dans la plupart des cas, votre routeur collectera également des données personnelles, des données de localisation et d’autres identifiants. Comme je l’ai mentionné, toutes les entreprises que j’ai consultées ont explicitement reconnu qu’elles utilisaient des données comme celles-ci à des fins de marketing d’une manière ou d’une autre. *Il convient de noter que cette pratique est courante dans l’industrie du matériel réseau, où les données sont utilisées pour améliorer les produits et personnaliser l’expérience utilisateur.*
Si une entreprise « utilise vos données à des fins de marketing », cela signifie souvent que vos données sont partagées avec des tiers. Dans ce cas, il existe un risque que l’entreprise partage vos données avec un tiers hors de son contrôle, qui sera alors libre d’utiliser et de partager vos données comme il le souhaite.
« Lorsque les données sont utilisées pour le ciblage publicitaire, elles ne sont généralement pas uniquement utilisées par l’entreprise qui collecte les données », a déclaré Cyphers. L'entreprise les partagera avec plusieurs agences de publicité, qui pourront à leur tour les partager avec d'autres entreprises plus ou moins liées à la publicité. Toutes utiliseront ces données pour enrichir les profils qu'elles possèdent déjà à votre sujet.
En ce qui concerne les routeurs, toutes les entreprises que nous avons examinées ont admis qu’elles partageaient les données des utilisateurs avec des tiers à des fins de marketing. Cependant, la plupart de ces entreprises affirment que ces tiers sont internes et adhèrent à leurs propres politiques d'entreprise, et toutes les entreprises que j'ai contactées ont déclaré qu'elles ne partageaient pas de données avec des tiers à leurs propres fins indépendantes. *Il est important de consulter les politiques de confidentialité des fabricants de routeurs pour comprendre comment vos données sont utilisées et partagées.*
CommScope note que la manière dont il gère et partage les données utilisées dans l'analyse des performances avec ses appareils Arris Surfboard constitue une vente de données personnelles en vertu de la loi californienne.
Mes données sont-elles vendues ?
J’ai également demandé aux entreprises que j’ai étudiées pour cet article si elles vendaient des données permettant d’identifier personnellement un utilisateur, conformément à la définition de la loi californienne sur la protection de la vie privée des consommateurs de 2018. Cette loi définit la « vente » au sens large, incluant « la vente, la location, la divulgation, la publication, la mise à disposition, le transfert ou toute autre communication des informations personnelles d’un consommateur, que ce soit oralement, par écrit, par voie électronique ou par tout autre moyen, par une entreprise à une autre entreprise ou à un tiers en échange d’un gain monétaire ou d’une autre contrepartie de valeur ».
La plupart des entreprises indiquent dans leur politique de confidentialité qu'elles ne vendent pas de données personnelles, mais la politique de confidentialité de CommScope reconnaît qu'elle partage des informations, y compris des identifiants ainsi que des informations sur d'autres activités sur Internet et sur le réseau, à des fins telles que le marketing, d'une manière qui constitue une vente au sens de la loi californienne.
« Les données utilisées dans certaines de nos opérations commerciales, telles que l'exécution des commandes et l'analyse des performances, ainsi que l'utilisation de « cookies » sur nos sites Web CommScope.com et Surfboard.com, peuvent constituer une « vente » d'« informations personnelles » selon une lecture conservatrice de la loi californienne », a déclaré un représentant de CommScope.
Il y a quelques nuances à répondre « oui » à la question de savoir si l’entreprise vend ou non des données, d’autant plus que des éléments comme l’exécution des commandes et les cookies sur le site Web de CommScope ne sont pas directement liés à l’utilisation des appareils de réseau domestique CommScope. Il convient toutefois de noter que l’entreprise reconnaît que certaines de ses pratiques peuvent constituer une vente en vertu de la loi californienne, alors que la majorité des fabricants qu’elle a examinés ne le font pas.
La société a ajouté : « Nous pouvons affirmer que nous ne vendons pas les données collectées à partir des modems, et que ces données ne sont pas utilisées à des fins de marketing par CommScope. » « Cependant, lorsque des modems sont commandés directement auprès de nous ou lorsque nous fournissons un support client, ces informations ne sont « vendues » (selon notre interprétation de la loi californienne) que dans le cadre de l'exécution de cette commande et de la fourniture de ces services. »
« Lorsque nous fournissons des modems/passerelles aux fournisseurs de services, ils maintiennent leurs propres contrôles de politique de confidentialité », a ajouté la société.
Les résidents de Californie ont le droit de demander à CommScope de ne pas vendre leurs données sur ce site web , mais CommScope indique qu'elle « se réserve le droit d'adopter une approche différente » lorsqu'elle répond aux demandes d'utilisateurs résidant ailleurs.
Pendant ce temps, TP-Link indique à CNET qu'il ne vend pas les données personnelles de ses utilisateurs et qu'aucune des données collectées par ses routeurs n'est utilisée à des fins de marketing. Cependant, la politique de confidentialité de l'entreprise semble laisser une certaine marge de manœuvre sur ce point : « Nous ne vendrons pas vos informations personnelles sans votre autorisation. Cependant, la loi californienne définit la « vente » au sens large, de sorte que le terme « vente » peut inclure l'utilisation de publicités ciblées sur des produits ou services, ou l'utilisation de services tiers sur nos produits ou services. »
Les utilisateurs de routeurs Motorola peuvent trouver une option claire pour désactiver la collecte de données dans la section Paramètres de l'application Motosync utilisée pour gérer leurs appareils.
Puis-je refuser complètement la collecte de données ?
Chez certains fabricants, la réponse est oui. Avec d’autres entreprises, vous pouvez demander à consulter ou à supprimer les données collectées vous concernant. Quels que soient les détails, certains fabricants font un meilleur travail que d’autres en proposant des options claires et utiles pour gérer votre vie privée.
La meilleure solution est de fournir aux personnes une option facile d’accès pour soumettre une demande de retrait de la collecte de données. Minim, qui gère le logiciel de réseau domestique de Motorola, en est un bon exemple. Accédez à la section Paramètres de l'application Motosync de la société pour les routeurs comme le Motorola MH7603, et vous trouverez une option claire pour désactiver complètement la collecte de données. Asus propose une option similaire, en précisant : « Les utilisateurs peuvent se désinscrire ou retirer leur consentement à la collecte de données dans l'interface de configuration de notre routeur à tout moment en cliquant sur le bouton « Retirer ». » Ceci est conforme aux meilleures pratiques en matière de gestion de la confidentialité des données des utilisateurs.
Malheureusement, cette approche est l’exception plutôt que la règle. La majorité des fabricants que j'ai examinés ne mentionnent rien sur la possibilité de refuser la collecte de données dans leurs applications ou plateformes en ligne, choisissant plutôt de traiter les demandes de désinscription et de suppression par courrier électronique ou par formulaire Web. En règle générale, vous trouverez ces liens et adresses dans la politique de confidentialité de l'entreprise, généralement enterrés à la fin, où peu de personnes sont susceptibles de les trouver.
C'est le cas de Netgear. Conformément aux politiques d'Apple, la société divulgue sa collecte de données lors de la configuration sur les appareils iOS, avec des options de désinscription complètes, mais il n'y a aucun moyen de se désinscrire dans l'application par la suite. Pendant ce temps, les utilisateurs d'Android n'ont aucune possibilité de se désinscrire.
« Depuis l'application Android (ou iOS), les utilisateurs peuvent accéder à À propos > Politique de confidentialité et cliquer sur le lien du formulaire Web dans la section 13 pour supprimer leurs données personnelles », a déclaré un porte-parole de Netgear. « Nous allons étudier la possibilité de rendre cette option moins cachée à l’avenir. »
D'autres fabricants, comme D-Link et TP-Link , ne proposent pas de moyen direct de refuser la collecte de données. Ils indiquent plutôt aux utilisateurs soucieux de leur vie privée comment désactiver la publicité ciblée via Google, Facebook ou Amazon, ou comment installer les cookies universels « Ne pas me suivre » proposés par des organismes d'autorégulation du secteur du marketing tels que la Digital Advertising Alliance et la Network Advertising Alliance . C'est mieux que rien, mais une méthode de désactivation directe serait préférable, d'autant plus que certaines entreprises n'utilisent peut-être pas ce type de signaux « Ne pas me suivre ».
La politique de confidentialité de l'entreprise stipule : « À l'heure actuelle, TP-Link ne respecte pas les signaux Do Not Track. »
Les sections 8b et 8c de la politique de confidentialité d'Eero stipulent que la seule façon de refuser la collecte de données est de ne pas utiliser du tout les appareils Eero. Demander à Eero de supprimer les données personnelles qu'il a collectées à votre sujet rendra les appareils inutilisables et Eero pourra alors sauvegarder vos données.
Cela nous amène à Eero. L'entreprise n'offre pas d'option permettant de refuser la collecte de données, affirmant plutôt que la seule façon d'empêcher ses appareils de collecter des données est de ne pas les utiliser.
La politique de confidentialité d'Eero stipule : « Vous pouvez arrêter toute collecte d'informations par les applications en désinstallant les applications et en déconnectant tous les appareils Eero. »
Vous pouvez demander à Eero de supprimer vos données personnelles de ses fichiers en envoyant un courriel à privacy@eero.com , mais la société affirme qu'il lui est impossible de supprimer les données collectées sans vous déconnecter des serveurs d'Eero et rendre vos appareils inutilisables.
La politique de confidentialité stipule également que « la Société peut être autorisée à conserver ces informations et à ne pas les supprimer ou être obligée de le faire », il n'y a donc aucune garantie que votre demande de suppression sera effectivement honorée. Même si Eero accepte de supprimer vos données, cela ne signifie pas que l'entreprise ne conservera pas de sauvegarde.
La politique d'Eero stipule : « Lorsque nous supprimons des informations, elles seront supprimées de notre base de données active, mais pourront rester dans nos sauvegardes. »
Comment désactiver la collecte de données du routeur, quel que soit le type de routeur que vous utilisez
La collecte de données est devenue très courante dans les technologies grand public aujourd’hui, notamment en ce qui concerne les applications pour smartphones, les médias sociaux, les opérateurs téléphoniques, les navigateurs Web et bien d’autres. J'ai placé mes inquiétudes concernant les routeurs en dessous de ces préoccupations – mais il vaut toujours la peine de prêter attention à la confidentialité de votre réseau domestique. *Ces données incluent souvent des informations sur les appareils connectés au réseau et les modèles d’utilisation d’Internet.*
À mon avis, refuser la collecte de données chaque fois que cela est possible est une bonne idée, même si la collecte elle-même semble inoffensive. Il n’existe tout simplement aucun moyen fiable de savoir avec certitude où vos données finiront ou à quoi elles serviront, et les politiques de confidentialité ne vous diront que peu de choses sur les données réellement collectées. À cette fin, voici quelques options pour se retirer de chacun des fabricants mentionnés dans cet article ci-dessous. Au fur et à mesure que je continue à tester et à évaluer les périphériques réseau, je maintiendrai cet article à jour.
Asus
Vous pouvez retirer votre consentement à la collecte de données en accédant à la section Paramètres de l'interface Web de votre routeur Asus, en cliquant sur l'onglet Confidentialité, puis en cliquant sur Retirer. Vous pouvez accéder à cette interface Web en saisissant l'adresse IP de votre routeur dans la barre d'adresse de votre navigateur lorsque vous êtes connecté à son réseau, ou en cliquant sur l'icône Options dans le coin supérieur gauche de l'application Asus Router, puis en sélectionnant « Visiter l'interface graphique Web ». *Remarque : l'adresse IP du routeur est généralement 192.168.1.1 ou 192.168.0.1, mais peut varier en fonction de vos paramètres.*
CommScope (Arris)
Si vous résidez en Californie, vous pouvez demander à CommScope de ne pas vendre vos données en remplissant un formulaire sur ce site web . Cependant, l'entreprise ne peut garantir de réponse aux demandes provenant d'autres régions. Aucune option directe de désactivation de la collecte de données n'est disponible dans les applications utilisées pour configurer et gérer les produits CommScope, mais l'entreprise précise que vous pouvez vous désabonner des e-mails promotionnels à tout moment. *Veuillez noter que les lois relatives à la protection des données varient d'un État à l'autre et peuvent affecter vos droits.*
D-Link
D-Link ne propose pas d'option directe pour refuser la collecte de données. L'entreprise vous invite plutôt à désactiver la publicité ciblée par centres d'intérêt des entreprises utilisant les cookies « Ne pas me suivre » fournis par la Network Advertising Initiative, un organisme d'autorégulation du secteur du marketing. *Remarque : Cette méthode ne permet pas d'empêcher toute forme de collecte de données, mais elle limite la publicité ciblée.*
Eero
Eero ne propose pas d'option permettant de refuser la collecte de données. Eero affirme que ses appareils ne peuvent pas fonctionner sans envoyer les données de l'appareil aux serveurs Eero. *Remarque : cela signifie que l’utilisation des appareils Eero nécessite le consentement à la collecte de certaines données.*
Google Nest
Vous pouvez gérer les paramètres de confidentialité de votre réseau Google Wifi ou Nest Wifi et refuser certaines pratiques de collecte de données en ouvrant l'application Google Home et en appuyant sur Wi-Fi > Paramètres > Paramètres de confidentialité.
Netgear
Netgear ne propose pas d'option de désinscription complète à la collecte de données, mais vous pouvez remplir un formulaire sur ce site web pour télécharger et consulter les données collectées par Netgear ou demander leur suppression. *Remarque : Le traitement des demandes de suppression de données peut prendre un certain temps.*
TP-Link
TP-Link ne propose pas d'option directe pour refuser la collecte de données, mais fournit sur son site web des instructions pour désactiver la publicité ciblée par centres d'intérêt sur Facebook, Google et Amazon . Le site propose également des informations sur les cookies « Ne pas me suivre » disponibles auprès de la Digital Advertising Alliance et de la Network Advertising Initiative, deux organismes d'autorégulation du secteur du marketing. *Veuillez noter que l'efficacité des options « Ne pas me suivre » peut varier selon les sites web et les plateformes.*

Les commentaires sont fermés.